
اخبار الاردن
موقع كل يوم -صحيفة السوسنة الأردنية
نشر بتاريخ: ١٧ تشرين الثاني ٢٠٢٦
السوسنة - كشف البنك المركزي الأردني أن شكاوى الاحتيال الإلكتروني شهدت ارتفاعا ملحوظا خلال الفترة الأخيرة، بالتزامن مع تطور الأساليب التي يستخدمها المحتالون واستغلالهم للتكنولوجيا لاستهداف الحسابات البنكية والمحافظ الإلكترونية، فيما تجاوز عدد قضايا الاحتيال التي تعاملت معها وحدة مكافحة الجرائم الإلكترونية 13 ألف قضية منذ بداية العام الحالي.
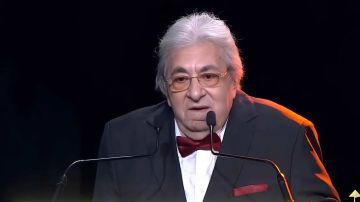
وقالت المدير التنفيذي لدائرة حماية المستهلك المالي في البنك المركزي، لمى السمهوري، إن البنك تلقى عددا كبيرا من الشكاوى المتعلقة بالاحتيال الإلكتروني، مؤكدة أن الجهات المختصة تعمل على متابعتها ومعالجتها أولا بأول.
وأوضحت السمهوري أن بعض الشكاوى تستغرق وقتا طويلا للمعالجة، بسبب الحاجة إلى التواصل مع جهات خارجية، مشيرة إلى أن المحتالين يطورون أساليبهم باستمرار ويستخدمون طرقا متقدمة لاستهداف المواطنين والاستيلاء على بياناتهم وأموالهم.
وأكدت أن البنك المركزي يفرض معايير صارمة للأمن السيبراني على البنوك والمؤسسات المالية الخاضعة لرقابته، بهدف حماية الحسابات البنكية والمحافظ الإلكترونية، إلا أن وعي المستخدم يبقى عاملا أساسيا في الحد من عمليات الاحتيال.
وحذرت من الضغط على الروابط غير الآمنة أو التعامل مع المتاجر غير الموثوقة، ومشاركة البيانات الشخصية والمالية مع جهات مجهولة، لافتة إلى أن بعض الإعلانات الوهمية تستغل مناسبات تهم المواطنين، مثل المباريات والإجازات، من خلال تقديم عروض مغرية وغير منطقية مقابل مبالغ مالية.
وفيما يتعلق بحماية الأموال، دعت السمهوري المواطنين إلى عدم مشاركة أسمائهم وأرقامهم الوطنية وبيانات بطاقاتهم الشخصية مع الآخرين، مشيرة إلى إمكانية تخصيص حساب ثانٍ للمشتريات اليومية يحتوي على مبالغ محدودة، أو استخدام البطاقات مسبقة الدفع وشحنها بالمبلغ المطلوب فقط، بدلا من استخدام البطاقة الأساسية في جميع المعاملات.
كما جددت التحذير من الإعلانات التي تعد بتقديم قروض خلال ساعة دون ضمانات، أو تمنح جوائز وهدايا مقابل الضغط على روابط إلكترونية، مؤكدة ضرورة التحقق من الجهات التي تقف وراء هذه العروض قبل التعامل معها.
13 ألف قضية احتيال منذ بداية العام
من جهته، قال النقيب عمر الهدبة من قسم الاحتيال المالي الإلكتروني في وحدة مكافحة الجرائم الإلكترونية، إن الوحدة تتعامل يوميا مع قضايا احتيال بأساليب مختلفة ومتجددة تستهدف أموال المواطنين.
وأضاف أن عدد قضايا الاحتيال التي تعاملت معها الوحدة على مستوى المملكة منذ بداية العام تجاوز 13 ألف قضية، مشيرا إلى أن نحو 60 بالمئة من عمليات الاحتيال تأتي من خارج المملكة.
وأوضح أن من أبرز الأساليب التي ترصدها الوحدة منصات التداول الوهمية، التي تستدرج المواطنين بوعود تحقيق أرباح كبيرة مقابل إيداع مبالغ مالية محدودة، إلى جانب تطبيقات تطلب من المستخدمين تنفيذ مهام يومية مقابل أرباح قد تصل إلى 20 ألف دينار.
تطبيقات خبيثة تسرق البيانات
وفيما يتعلق بالروابط الإلكترونية، أوضح الهدبة أن الضغط على الرابط وحده لا يؤدي بالضرورة إلى خسارة الأموال، إذ تتطلب كثير من عمليات الاحتيال إدخال البيانات البنكية أو معلومات بطاقات الدفع، أو تنزيل تطبيقات من مواقع غير رسمية وخارج متجري 'غوغل بلاي' و'آبل ستور'.
وحذر من بعض التطبيقات التي تروج لمشاهدة الأفلام والمباريات مجانا، موضحا أن بعضها قد يكون خبيثا ويتيح للمحتالين الوصول إلى بيانات الهاتف والكاميرا والمعلومات الحساسة والحسابات البنكية.
وأشار إلى أن فحص هواتف بعض الضحايا كشف وجود تطبيقات خبيثة جرى تثبيتها قبل شهرين أو ثلاثة أشهر من وقوع عملية الاحتيال، ما يشير إلى أن استغلال البيانات قد يحدث بعد فترة من اختراق الجهاز.
وشدد على ضرورة عدم تنزيل التطبيقات من خارج المتاجر الرسمية والموثوقة، محذرا من أن بعض التطبيقات تجمع بين تقديم خدمات ظاهرية للمستخدم وإتاحة الوصول إلى بيانات جهازه والتحكم به.
ضبط أكثر من 300 متورط
وكشف الهدبة عن ضبط أكثر من 300 شخص داخل الأردن على خلفية قضايا احتيال، وإحالتهم إلى القضاء لاتخاذ الإجراءات القانونية بحقهم.
وأضاف أن مديرية الأمن العام تنشر بصورة أسبوعية رسائل توعوية وتحذيرات عبر صفحاتها على مواقع التواصل الاجتماعي، لتوضيح أساليب الاحتيال الإلكتروني وطرق الوقاية منها، فيما ترسل البنوك والمحافظ الإلكترونية رسائل تحذيرية للمستخدمين.
وأكد أن رمز التحقق (OTP) من البيانات التي يجب عدم مشاركتها مع أي شخص، مشددا على أن البنك أو المحفظة الإلكترونية لا يطلبان هذا الرمز من العميل.
وفي رده على إمكانية اختفاء أموال المواطنين من حساباتهم دون تدخل منهم، قال الهدبة إن القضايا التي تتعامل معها الوحدة ترتبط، بحسب تقديره، بحصول المحتالين على بيانات أو معلومات من الضحايا في مرحلة سابقة، سواء من خلال الروابط أو التطبيقات الخبيثة أو مشاركة المعلومات الشخصية.
وأضاف أن التطبيقات الخبيثة قد تصل إلى أعداد كبيرة من الهواتف، لكن استهداف الحسابات لا يحدث بالضرورة في الوقت نفسه، إذ قد تمر أشهر بين تثبيت التطبيق ووقوع عملية الاحتيال.