
اخبار مصر
موقع كل يوم -صدى البلد
نشر بتاريخ: ١٠ تشرين الثاني ٢٠٢٦
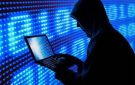
كشفت تقارير أمنية حديثة عن تحول خطير ومفاجئ في استراتيجيات قراصنة الإنترنت (الهاكرز).
فبعد سنوات من التركيز المكثف على اختراق منصات العملات الرقمية، بدأ هؤلاء القراصنة في توجيه هجماتهم بشكل متزايد نحو البنوك التقليدية والمؤسسات المالية لسرقة الأموال النقدية المباشرة.
لفترة طويلة، كانت منصات تداول العملات المشفرة هي الهدف الأول والمفضل للهاكرز.
وكان السبب الرئيسي في ذلك هو طبيعة هذه العملات التي تجعل من السهل إخفاء الأموال المسروقة ونقلها عبر الحدود دون ترك أثر.
ولكن، مع تطور التكنولوجيا، بدأت منصات التشفير في تطبيق إجراءات حماية صارمة جداً لسد الثغرات.
وبحسب الخبراء، أدى هذا التضييق إلى إجبار القراصنة على البحث عن أهداف جديدة، ليجدوا ضالتهم في بعض البنوك التقليدية التي تعتمد أحياناً على أنظمة تكنولوجية قديمة يسهل اختراقها مقارنة بشبكات التشفير المعقدة.
لم يعد القراصنة يعتمدون على الهجوم العشوائي، بل أصبحوا يخططون لعملياتهم بدقة متناهية.
تبدأ العملية غالباً بما يُعرف بـ 'التصيد الاحتيالي' (Phishing)، وهو إرسال رسائل بريد إلكتروني تبدو رسمية جداً لموظفي البنك، ولكنها تحتوي على روابط خبيثة.
وبمجرد أن يضغط الموظف على الرابط، يتسلل برنامج التجسس إلى شبكة البنك الداخلية.
ومن هنا، يراقب الهاكرز النظام بصمت لعدة أشهر لمعرفة كيف تتم التحويلات المالية الكبرى، ثم يقومون بتمرير تحويلات وهمية ضخمة إلى حسابات دولية في لحظات حاسمة، مما يجعل تتبع الأموال واستردادها أمراً بالغ الصعوبة.
في مواجهة هذا الخطر المتصاعد، سارعت البنوك إلى ضخ استثمارات ضخمة لتحديث بنيتها التحتية التكنولوجية.
وتعتمد البنوك اليوم بشكل كبير على برامج ذكية تراقب سلوك المستخدمين والحسابات على مدار الساعة.
هذه البرامج قادرة على اكتشاف أي حركة غير معتادة، مثل تحويل مبلغ ضخم في وقت متأخر من الليل إلى دولة غير مألوفة، وتقوم بتجميد العملية فوراً حتى يتدخل موظف الأمن.
وتهدف هذه الإجراءات الصارمة إلى طمأنة العملاء وضمان بقاء أموالهم ومدخراتهم في أمان تام بعيداً عن أيدي القراصنة.