
لايف ستايل
موقع كل يوم -فوشيا
نشر بتاريخ: ٢٢ تشرين الأول ٢٠٢٦
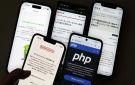
تسابق مؤسسات وشركات حول العالم الزمن لمعالجة ثغرات أمنية خطيرة في لغة البرمجة PHP، المستخدمة في تشغيل نحو 30 مليون موقع إلكتروني، وسط تحذيرات من احتمال استغلالها لسرقة البيانات الشخصية أو تشغيل برمجيات خبيثة عن بُعد على خوادم الويب المتأثرة، وفق تقرير لهيئة الإذاعة البريطانية 'بي بي سي'.
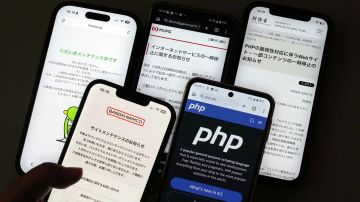
ودفعت التحذيرات الأمنية عدداً من المؤسسات إلى تعطيل بعض خدماتها وصفحاتها مؤقتاً كإجراء احترازي، فيما سارعت الجهات المطورة إلى إصدار تحديثات لمعالجة الثغرات. وحتى الآن، لا تتوافر مؤشرات مؤكدة على نجاح مهاجمين في اختراق مؤسسات كبرى عبر استغلال هذه الثغرات.
ثغرات PHP تثير مخاوف من سرقة البيانات
تُعد PHP من لغات البرمجة واسعة الانتشار، إذ تُستخدم في تشغيل منصات ومواقع عديدة، من بينها ويكيبيديا ونظام إدارة المحتوى ووردبريس، الذي تعتمد عليه أعداد كبيرة من المواقع والمدونات.
وتكمن خطورة الثغرات المكتشفة في احتمال تمكين المهاجمين من تنفيذ تعليمات ضارة عن بُعد على خوادم الويب المتأثرة، بما قد يتيح لهم الوصول إلى بيانات حساسة ومعلومات شخصية مخزنة على المواقع.
ووصف رايان أوستن، الباحث في شركة كاليف المتخصصة في الأمن السيبراني، الثغرة بأنها 'أخطر ثغرة اكتشفتها على الإطلاق'، مشيراً إلى أن استغلالها قد يتيح للمهاجمين الوصول إلى بيانات العملاء والمعلومات الشخصية.
وشبّه أوستن طبيعة الخلل بخطأ نحوي في تركيب جملة، موضحاً أن الأمر لا يقتصر على ظهور نتيجة غير صحيحة، بل قد يؤدي إلى تمكين شخص من اقتحام نظام يفترض أنه محمي.
ملايين محاولات استغلال ثغرات PHP
ورصدت شركات متخصصة في البنية التحتية للإنترنت والأمن السيبراني تصاعداً في محاولات استغلال الثغرات عقب الإعلان عنها.
وكتب ماثيو برينس، رئيس شركة كلاود فلير، عبر منصة 'إكس'، أن الشركة رصدت آلاف المحاولات خلال الساعات العشر التي سبقت الإعلان الرسمي، قبل أن يرتفع العدد إلى عشرات الآلاف خلال 45 دقيقة، ثم مئات الآلاف خلال ساعتين، وصولاً إلى الملايين.
كما أفادت أمازون برصد محاولات لاستغلال الثغرات، مؤكدة أن مواقعها الإلكترونية كانت تعمل بشكل طبيعي وقت صدور التقرير.
لكن خبراء الأمن السيبراني يشددون على ضرورة التمييز بين محاولات الاختراق والاختراقات الناجحة؛ إذ قد تكون نسبة كبيرة من هذه المحاولات عمليات مسح آلية تبحث عن مواقع وأنظمة غير محمية، كما قد تشمل فحوصاً يجريها باحثون أمنيون لاختبار مستوى التعرض للخطر.
ولم تُسجل، وفق التقرير، مؤشرات مؤكدة على تعرض شركات أو مؤسسات كبرى للاختراق نتيجة استغلال هذه الثغرات حتى وقت إعداده.
ما المواقع والخدمات التي تأثرت بثغرات PHP؟
تسببت التحذيرات الأمنية في تعطيل بعض الخدمات والمواقع حول العالم، بدءاً من منصات الألعاب وصولاً إلى البوابات الحكومية والمنتديات الإلكترونية.
وشملت الإجراءات مؤسسة ويكيميديا، المسؤولة عن تشغيل ويكيبيديا، التي أوقفت عدداً من أنظمتها مؤقتاً قبل استعادة الموقع العمل بصورة طبيعية عقب إجراء صيانة طارئة.
كما أوقفت الحكومة الفنلندية ومجلس مدينة إدنبرة وهيئة الإذاعة البريطانية 'بي بي سي' بعض المواقع والصفحات، فيما سحبت وكالة الأمن السيبراني الهولندية موقعها الإلكتروني ضمن الإجراءات الاحترازية.
وتعكس هذه الخطوات حجم القلق الذي أثارته الثغرات، لا سيما أن تأخر تحديث الأنظمة المتأثرة قد يتركها عرضة لمحاولات الاستغلال، حتى في حال عدم رصد اختراق ناجح.
كيف اكتُشفت ثغرات PHP؟ وما دور الذكاء الاصطناعي؟
اكتشف باحثون في شركتي الأمن السيبراني كاليف وويز الثغرات، مستعينين بأدوات متقدمة للذكاء الاصطناعي قادرة على تحليل الشيفرات البرمجية وتحديد الأخطاء التي قد يصعب اكتشافها بالوسائل التقليدية.
وقال ساليل كانهيري، الباحث في الأمن السيبراني بجامعة نيو ساوث ويلز في سيدني، إن تعقيد البرمجيات الحديثة قد يسمح ببقاء بعض الثغرات دون اكتشاف لسنوات، مضيفاً أن الأخطاء البرمجية الأساسية ليست جديدة، لكن القدرة على اكتشافها أصبحت أكثر تطوراً.
وأشارت شركة أوبن إيه آي، المطورة لتشات جي بي تي، في منشور على مدونتها، إلى أن الحادثة تسلط الضوء على قدرة الذكاء الاصطناعي على اكتشاف الثغرات الأمنية، لكنها تكشف أيضاً كيف يمكن لهذه التقنيات مساعدة المهاجمين على تطوير أدوات هجومية وأساليب لاستغلال الثغرات بسرعة أكبر.
من جهتها، حذرت جيل سلاي، الباحثة في الأمن السيبراني بجامعة أديلايد، من العواقب المحتملة إذا استغلت جهات إجرامية أو دول هذه الثغرات للوصول إلى البيانات الخاصة.
ما الذي يمكن للمستخدمين فعله لحماية بياناتهم؟
تقع المسؤولية الأساسية في المرحلة الحالية على عاتق الشركات والمؤسسات المشغلة للمواقع، من خلال تثبيت التحديثات الأمنية اللازمة، وفحص الأنظمة المعرضة للخطر، ومراقبة أي نشاط مشبوه.
أما بالنسبة إلى المستخدمين، فلا يوجد إجراء مباشر يمكنه معالجة الثغرة على الخوادم من جانبهم، لكن يُنصح بتجنب الروابط المشبوهة، واستخدام كلمات مرور قوية وفريدة، وتفعيل المصادقة متعددة العوامل حيثما أمكن، ومتابعة أي تنبيهات أمنية تصدر عن الخدمات التي يستخدمونها.
ويؤكد الخبراء أن ارتفاع عدد محاولات الاستغلال لا يعني بالضرورة وقوع اختراقات ناجحة، إلا أن سرعة معالجة الثغرات تظل عاملاً حاسماً في تقليل احتمالات سرقة البيانات أو السيطرة على الأنظمة المتأثرة.